Mi tartja folyamatosan működésben a digitális világot? – Az adatközpontok láthatatlan mérnöki háttere
A digitális szolgáltatásokat hajlamosak vagyunk láthatatlannak tekinteni, működésükhöz azonban nagyon is kézzelfogható infrastruktúrára van szükség. Az adatközpontokban a szervereket összetett villamosenergia-ellátási, hűtési, tűzvédelmi, biztonsági és felügyeleti rendszerek szolgálják ki. Egy ilyen létesítmény valójában csak annyira megbízható, amennyire az infrastruktúráját megtervezték.
Az adatközpont tervezése már a telephely kiválasztásánál elkezdődik
Egy adatközpont sikerét már a megfelelő helyszín kiválasztása meghatározhatja. A rendelkezésre álló villamos teljesítmény mellett vizsgálni kell a közműkapcsolatokat, a bővíthetőséget, a zajterhelést, a környezeti kockázatokat, a biztonsági távolságokat és a hulladékhő hasznosításának lehetőségét is.
Mindez összehangolt építészeti, tartószerkezeti, épületgépészeti, épületvillamossági, tűzvédelmi, biztonságtechnikai és BIM-tervezést igényel. Az adatközpontok infrastruktúrája ugyanis nem különálló rendszerek halmaza, hanem szorosan egymásra épülő mérnöki hálózat.
A tervezés alapegysége nem a négyzetméter
Míg egy iroda- vagy ipari épület léptékét jellemzően az alapterületével írjuk le, az adatközpontok esetében az elsődleges kiindulópont az informatikai eszközök teljesítményigénye, az úgynevezett IT load, megawattban kifejezve. Ez határozza meg a villamosenergia-ellátás, a hűtés, a tartalék rendszerek és végső soron az épület méretét is.
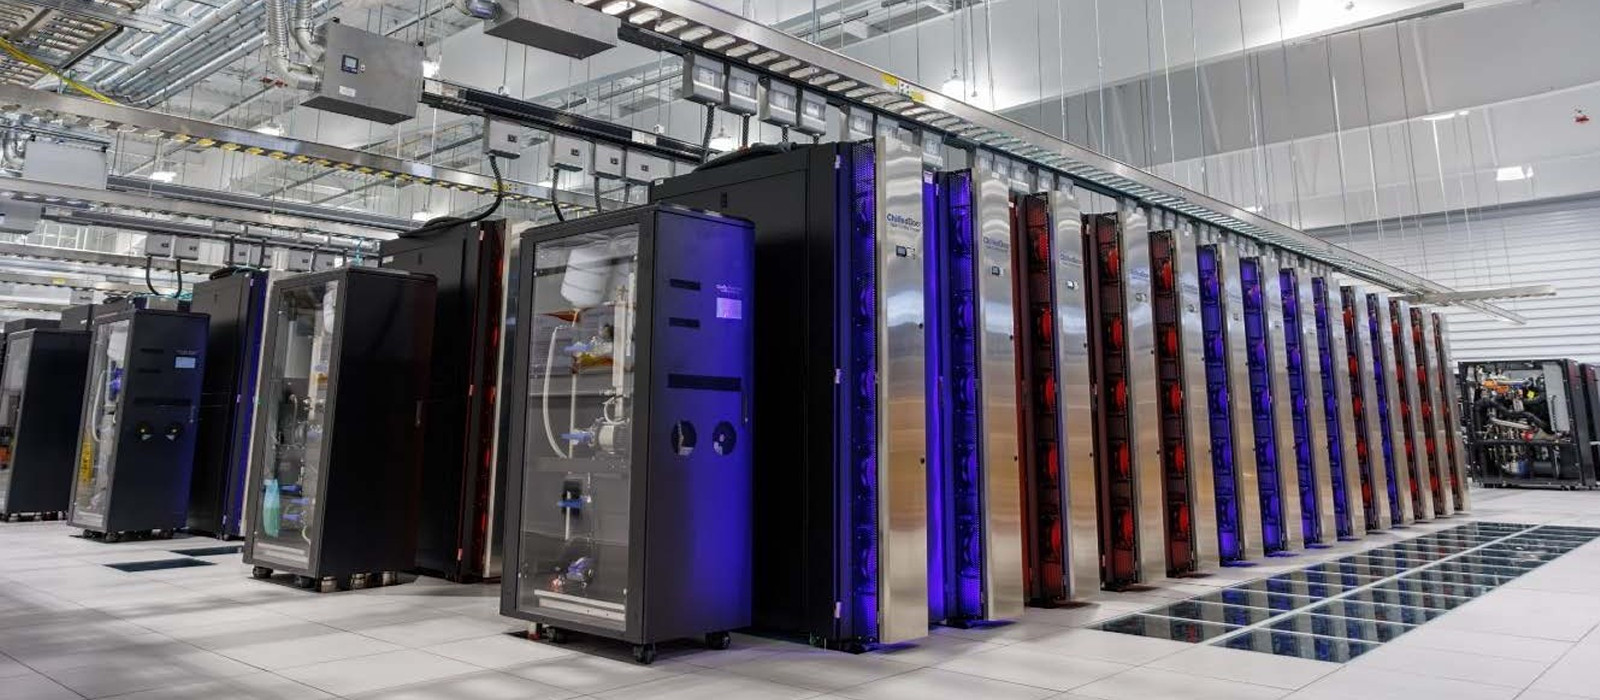
A mesterséges intelligenciához és a nagy teljesítményű számítástechnikához kapcsolódó fejlesztések tovább növelik az infrastruktúrával szembeni elvárásokat. Míg egy hagyományos, léghűtéses rackszekrény teljesítménye jellemzően 5–10 kW, a mai AI-rackek jellemzően 100 kW felett járnak: az NVIDIA GB200 NVL72 referenciaértéke kb. 120 kW, a GB300 NVL72 akár 142 kW. Ezeknél a teljesítménysűrűségeknél a közvetlen folyadékhűtés (direct-to-chip) már nem opció, hanem a platform előírása.
A redundancia több mint tartalék berendezés
Az adatközpontok egyik legfontosabb követelménye a magas rendelkezésre állás. Egy rendszer azonban nem válik biztonságossá pusztán attól, hogy minden fontosabb berendezésből van tartalék.
Az N+1 kialakítás egy többletberendezést biztosít, míg a 2N rendszer két teljes, egymástól független infrastruktúrát jelent. A redundanciát ráadásul nemcsak berendezés-, hanem rendszerszinten is biztosítani kell.
Ehhez nem elegendő a tartalék kapacitás. Hiába áll rendelkezésre két energiaforrás, ha a hozzájuk tartozó kábelek közös nyomvonalon haladnak, és egyetlen sérülés mindkettőt működésképtelenné teheti.
Ezért fizikailag is el kell választani egymástól az A és B villamos betáplálást, a hűtési körök útvonalait, valamint az adatkapcsolati belépési pontokat. A cél az egyetlen meghibásodási pontok, az úgynevezett single point of failure helyzetek kiküszöbölése.
A szükséges redundanciaszint és üzemeltethetőség meghatározásához az egyik legismertebb nemzetközi keretrendszer az Uptime Institute Tier-besorolása. A Tier III szint lényege az úgynevezett párhuzamos karbantarthatóság, angolul concurrently maintainable kialakítás. Ez azt jelenti, hogy a működéshez szükséges bármely berendezés vagy elosztási útvonal tervszerűen leállítható és karbantartható anélkül, hogy emiatt meg kellene szakítani az informatikai üzemet. A Tier III tehát nem minden lehetséges meghibásodással szembeni teljes hibatűrést jelent, hanem azt, hogy a tervezett karbantartás nem követel leállást. Európában a Tier mellett az EN 50600 szabványsorozat (nemzetközi megfelelője az ISO/IEC 22237) is bevett keret, amely nem egyetlen összevont szintet ad, hanem infrastruktúránként külön rendelkezésre állási osztályt; a telekommunikációs és kábelezési oldalon pedig az ANSI/TIA-942 használatos. Hogy melyik az irányadó, azt jellemzően a megrendelő határozza meg.
Energiaellátás és hűtés: egymásra épülő rendszerek
Egy adatközpont villamosenergia-ellátását úgy kell megtervezni, mintha a külső hálózat bármikor kieshetne. A szünetmentes tápegységek (UPS) megszakítás nélkül, folyamatosan táplálják az informatikai eszközöket, és akkumulátorról hidalják át azt a néhány tíz másodpercet, amíg a generátorok felfutnak és átveszik a terhelést. Az informatikai eszközök kettős, A/B oldali betáplálást kapnak, a kritikus és nem kritikus fogyasztók elosztása pedig külön rendszerben történik.
A működés másik alappillére a hűtés. A szerverek által termelt hőt folyamatosan és üzembiztosan kell elvezetni, miközben a hűtési rendszer energiafelhasználása alapvetően befolyásolja a létesítmény hatékonyságát. A hűtőberendezések, szivattyúk és vezetékhálózatok ezért szintén redundáns kialakítást igényelnek.
A hűtés vízigénye nagymértékben függ a választott technológiától és a helyszín éghajlati adottságaitól. Fontos különbség, hogy a zárt körben keringő hűtőközeg nem azonos a rendszer tényleges vízfogyasztásával: azt elsősorban az elpárologtatásos hőleadás és a rendszer veszteségei okozzák. A vízhasználat hatékonyságát a WUE, vagyis a Water Usage Effectiveness mutatóval lehet jellemezni, amely az adatközpont éves helyszíni vízfelhasználását viszonyítja az informatikai eszközök energiafelhasználásához.
A vízigény többek között a hideg és meleg légáramok hatékony szétválasztásával, a biztonságos üzemi tartományon belül megemelt hőmérsékleti beállításokkal, szabad hűtéssel, valamint száraz vagy hibrid visszahűtők alkalmazásával mérsékelhető. Egyes, megfelelően kialakított folyadékhűtési rendszerek szintén javíthatják az energia- és vízhatékonyságot. A víztakarékosság és az energiafelhasználás között azonban esetenként kompromisszum lehet, ezért a megfelelő megoldást mindig a teljes rendszer, a helyi klíma, a rendelkezésre álló víz és az elvárt üzembiztonság együttes vizsgálata alapján kell kiválasztani.
A korszerű rendszerekben egyre fontosabb a szabad hűtés, a külső környezeti adottságok kihasználása és az adatközpontban keletkező hulladékhő hasznosítása. Ez utóbbi akár környező épületek vagy távhőrendszerek hőellátását is támogathatja, de ennek lehetőségét már a koncepció kialakításakor figyelembe kell venni.
Tűzvédelem: korai jelzés, késleltetett víz
Az adatközpontok tűzvédelmének két sajátossága van. Az egyik a korai jelzés: a szervertermekben mintavételes, nagy érzékenységű füstérzékelést (aspirating smoke detection, ASD) alkalmaznak, amely folyamatosan mintát vesz a tér levegőjéből, így a túlmelegedő elektronika már jóval a lángra lobbanás előtt észlelhető.
A másik sajátosság a víz késleltetése. A kritikus terekben előzáras, angolul pre-action sprinklerrendszer épül, amelynek csőhálózata normál üzemben sűrített levegővel vagy nitrogénnel van feltöltve. Víz csak akkor lép a csövekbe, ha a tűzjelző rendszer két, egymástól független érzékelése is riaszt, és a kioldáshoz a sprinklerfejnek is nyitnia kell. Így egy mechanikai sérülés vagy egy téves jelzés önmagában nem áraszthatja el a berendezéseket. A különösen érzékeny tereket sok esetben nem vízzel, hanem maradékot nem hagyó oltógázzal védik.
A tűzvédelmi koncepció, a tűzjelzés és az oltórendszer tehát nem tervezhető külön: a vezérlési logikát, az érzékelők kiosztását és az oltásvezérlést együtt kell kialakítani. Ezt a nemzetközi gyakorlat gyakran egyetlen szakágként, Fire néven kezeli, míg nálunk ugyanez több szakág között oszlik meg.
Vízvédelem a kritikus terekben
Egy adatközpontban különös ellentmondás, hogy miközben a hűtéshez és a tűzvédelemhez vízre lehet szükség, a szervertermekben már egy kisebb szivárgás is komoly kockázatot jelent. A csapadékvíz-elvezetést ezért a kritikus terektől elkülönítve kell megoldani, a szervertermek felett pedig lehetőség szerint kerülni kell a vízvezetékeket, lefolyókat és tetőáttöréseket. Ez nem mond ellent az előzáras oltórendszernek: ott a csőhálózat normál üzemben száraz, és a víz csak valódi tűz esetén jut a szervertermbe.
A vizet, glikolt, üzemanyagot vagy más folyadékot szállító rendszereknél csepptálcák, szivárgásérzékelő kábelek és pontérzékelők segíthetik a gyors beavatkozást. A cél nem pusztán a folyadék elvezetése, hanem az is, hogy egy esetleges szivárgás helye gyorsan azonosítható és biztonságosan kezelhető legyen.
A megbízhatóság a koordináción múlik
Az adatközpontokban rendkívül nagy műszaki sűrűség koncentrálódik. A gépészeti és villamos nyomvonalak, a tűzjelző és oltórendszerek, a biztonságtechnika, valamint az informatikai kábelezés ugyanabban a térben jelenik meg. Egy későn felismert ütközés nemcsak költséges módosítást okozhat, hanem a redundanciát vagy az üzemeltethetőséget is veszélyeztetheti.
Ezért ezeknél a létesítményeknél különösen fontos a BIM-alapú szakági koordináció, a rendszeres ütközésvizsgálat és az egységes berendezéskódolás.
A CFD a Computational Fluid Dynamics, magyarul számítógépes áramlástan rövidítése. A szimuláció virtuálisan megmutatja, hogyan mozog a levegő és hogyan terjed a hő az épületben, illetve annak környezetében. Segítségével még a kivitelezés előtt azonosíthatók például a szervertermek túlmelegedő pontjai, a meleg levegő visszaáramlása, valamint a kültéri hűtőberendezések és generátorok kedvezőtlen kölcsönhatásai.
A tűzszimulációk a kiürítés, a hő- és füstelvezetés, valamint az oltórendszerek működését vizsgálják. A terveket a későbbi tesztelésre is fel kell készíteni: a tartalék energiaellátás, a hűtés, a vezérlések és a biztonsági rendszerek együttműködését még az üzembe helyezés előtt, valós terhelési és meghibásodási helyzeteket szimulálva kell ellenőrizni.
A folyamatos működés a tervezőasztalon kezdődik
A CÉH integrált tervezői szemlélete és házon belüli szakági együttműködése lehetővé teszi, hogy az adatközpontok összetett infrastrukturális követelményeit már a koncepcióalkotástól kezdve egységes rendszerként kezeljük. Mert a digitális világ folyamatos működésének biztonsága jóval az első szerver bekapcsolása előtt, a tervezőasztalon kezdődik.